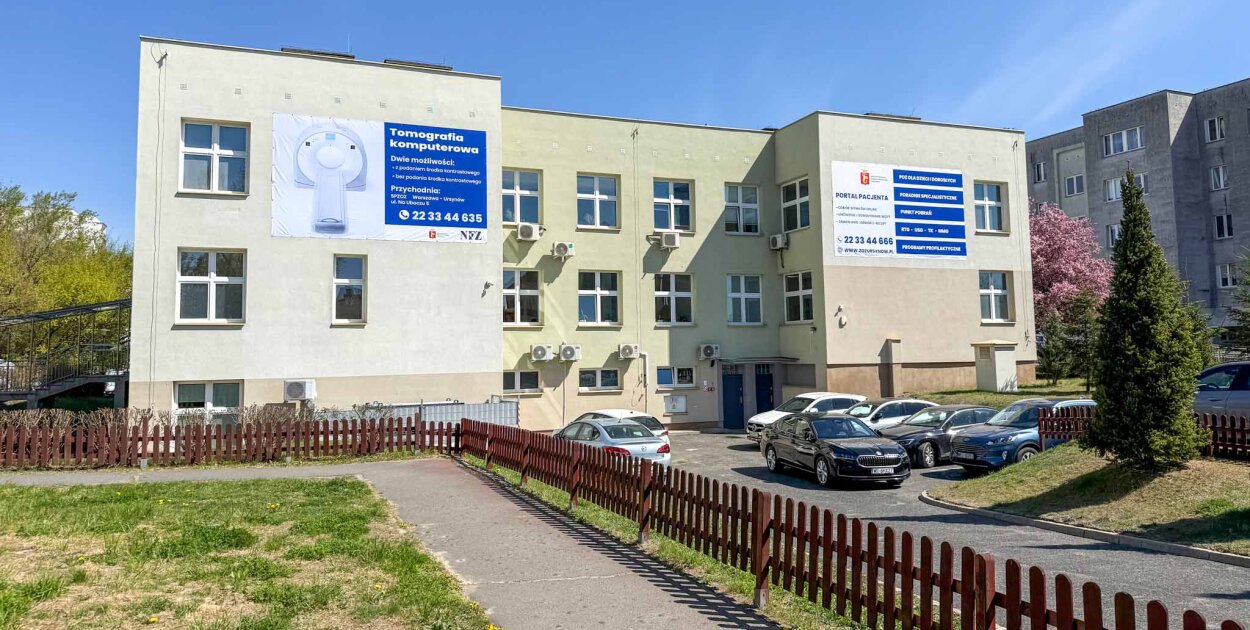
Samodzielny Publiczny Zakład Opieki Zdrowotnej Warszawa-Ursynów, prowadzący publiczne przychodnie lekarskie w dzielnicy, poinformował pacjentów o naruszeniu ochrony danych osobowych. Incydent został zidentyfikowany 28 sierpnia 2026 roku, a zawiadomienie do pacjentów nosi datę 2 września.
Ktoś włamał się do systemu pocztowego przychodni i zaszyfrował znajdującą się tam korespondencję e-mail za pomocą złośliwego oprogramowania typu ransomware — czyli programu, który blokuje dostęp do danych i zwykle służy przestępcom do wymuszenia okupu. Placówka na razie nie potwierdza, ale też nie wyklucza, że napastnicy przy okazji skopiowali sobie zawartość skrzynek, zanim je zaszyfrowali.
Choć obecnie trwają zaawansowane analizy śledcze, na tym etapie nie możemy jednoznacznie wykluczyć, że w trakcie ataku doszło również do naruszenia poufności, a skopiowane dane mogły zostać ujawnione osobom nieupoważnionym.
- informuje Paweł Kurek, pełniący obowiązki dyrektora SPZOZ Warszawa-Ursynów.
Ponieważ atak dotyczył poczty elektronicznej, zakres potencjalnie ujawnionych informacji zależy od tego, co konkretnie znajdowało się w treści maili i załącznikach. Mogą to być dane identyfikacyjne pacjentów - imię, nazwisko, numer PESEL, data urodzenia, adres zamieszkania, numer telefonu czy prywatny e-mail.
Znacznie poważniej wygląda kwestia danych medycznych, objętych szczególną ochroną na mocy przepisów o ochronie danych osobowych, czyli RODO. W zawirusowanej korespondencji mogły znajdować się skany skierowań z kodami chorób, wyniki badań laboratoryjnych i obrazowych, dokumentacja skarg pacjentów zawierająca szczegóły przebiegu leczenia, a także zaświadczenia lekarskie i orzeczenia z medycyny pracy - przyznaje ZOZ.
Incydent może dotyczyć również pracowników placówki. ZOZ Ursynów ostrzega, że w skrzynkach mogły znajdować się CV kandydatów do pracy, umowy, harmonogramy dyżurów, paski płac, numery rachunków bankowych czy zwolnienia lekarskie. Zagrożone mogą być też dane rozliczeniowe, w tym faktury imienne oraz zestawienia dla Narodowego Funduszu Zdrowia zawierające numery PESEL powiązane z konkretnymi procedurami medycznymi.
SPZOZ Warszawa-Ursynów oceniło ryzyko naruszenia praw i wolności pacjentów jako wysokie, właśnie ze względu na charakter danych - w tym numer PESEL i informacje medyczne. Co może czekać pacjentów, których dane mogły wyciec?
Zwiększone ryzyko ukierunkowanych oszustw telefonicznych (np. metodą "na wnuczka" lub "na policjanta"). Ze względu na wyciek adresu zamieszkania, nie można również wykluczyć wzrostu zagrożenia fizycznego, takiego jak niechciane wizyty, stalking czy próby włamań.
- ostrzega dyrekcja placówki w zawiadomieniu o incydencie.
Pacjenci mogą się spotkać także z próbami zaciągnięcia pożyczek lub zawarcia umów na cudzy koszt (np. z operatorami telekomunikacyjnymi), przejęciem adresu korespondencyjnego powiązanego z kontami bankowymi, założeniem firmy na cudze dane w celu wyłudzeń podatkowych, a także nieuprawnionym dostępem do świadczeń z ZUS lub NFZ. Placówka z Ursynowa zastrzega jednak, że na razie nie ma sygnałów świadczących o faktycznym wykorzystaniu wykradzionych danych.
Administrator danych w SPZOZ Ursynów zapewnił, że natychmiast po wykryciu incydentu odizolował zaatakowany serwer od reszty sieci informatycznej i rozpoczął szczegółową weryfikację ewentualnego wycieku. O sprawie formalnie zawiadomiono Prezesa Urzędu Ochrony Danych Osobowych oraz inne uprawnione organy państwowe.
Placówka rekomenduje pacjentom kilka konkretnych działań ochronnych. Najważniejsze to zastrzeżenie numeru PESEL - bezpłatnie, elektronicznie np. w aplikacji mObywatel lub na stronie gov.pl lub osobiście w urzędzie dzielnicy (dowolnym). Zastrzeżenie nie blokuje przy tym możliwości rejestracji do lekarza ani realizacji recepty, a jedynie zabezpiecza przed zaciągnięciem zobowiązań finansowych na cudze dane.
SPZOZ zaoferował też - w przypadku wykrycia wycieku danych konkretnej osoby - sfinansowanie rocznego abonamentu alertów BIK, czyli powiadomień SMS wysyłanych za każdym razem, gdy ktoś spróbuje zaciągnąć kredyt lub podpisać umowę na dane danej osoby.
Zalecane jest też przejrzenie własnej obecności w internecie i usunięcie zbędnych danych osobowych, zmiana haseł na unikalne dla każdego serwisu oraz włączenie weryfikacji dwuskładnikowej wszędzie tam, gdzie to możliwe. Pacjentom przysługują też środki prawne - mogą wystąpić z powództwem o ochronę dóbr osobistych na podstawie kodeksu cywilnego, w tym o odszkodowanie lub zadośćuczynienie za naruszenie prawa do prywatności.
Zaledwie kilka tygodni wcześniej, w sierpniu 2026 roku, doszło do znacznie większego cyberataku na firmę MyDr, dostawcę systemu do obsługi przychodni, z którego korzystało około 12 tysięcy placówek medycznych w całym kraju. Skradziona baza danych miała mieć ponad 2 terabajty i według doniesień mogła obejmować dane nawet blisko 19 milionów Polaków, w tym numery PESEL.
Wicepremier i minister cyfryzacji Krzysztof Gawkowski określił wówczas atak jako mający na celu wyłudzenie okupu, a Urząd Ochrony Danych Osobowych zapowiedział kontrolę w spółce MyDr. Sama firma przez dłuższy czas nie potwierdzała dokładnej skali wycieku, ograniczając się do stwierdzenia, że dane mają charakter historyczny i pochodzą głównie z 2024 roku i lat wcześniejszych. Podobnie jak w przypadku SPZOZ Warszawa-Ursynów, kluczowym zaleceniem dla poszkodowanych pozostaje jak najszybsze zastrzeżenie numeru PESEL.
 0
 0
 0
 0
 0
 0
 Misiu07:05, 08.09.2026
 10
 0
Po wycieku z MyDr to już nic nie jest straszne :(
on...08:17, 08.09.2026
6
8
Macie odpowiedź czy warto zakładać internetowe konta pacjenta, nie zakładać żadnych kont internetowych i nie odbierać obcych numerów, sam przestanie dzwonić, jak zadzwoni sprawdzać nr w necie i nie odzwaniać.
Anon13:20, 08.09.2026
4
8
własnego cienia też się boisz?
chart wuja08:45, 08.09.2026
7
0
Nie mam pana płaszcza i co pan (mi) zrobi (z moimi danymi) - *%#)!& Cmoknij mnie w cojones!🤣
agnik10:43, 08.09.2026
8
7
a mój mąż mówi, że nie dostał od przychodni powiadomienia o tym zdarzeniu. To jak to z tym powiadomieniem jest?
Psychiatra10:48, 08.09.2026
10
10
To Pani ma męża? tak poważnie schorowana na tle psychicznym osoba? najmocniej i z całego serca mu w takim razie współczuję oraz oczywiście oferuję pomoc.
JestSuper10:47, 08.09.2026
8
14
Jaki nie_rząd taka cała reszta...
Wbjs16:31, 08.09.2026
3
4
Gdzie ropa za półtora miliarda ?
G
OdczytnikŚwiata11:34, 08.09.2026
5
5
Spko, niebawem, gdy każdy z nas będzie miał osobisty chip, każdy o każdym będzie mógł wiedzieć, co jadł, co pił ;) nastąpi wielka nuuuda ?
Jakubas23:52, 08.09.2026
9
0
Najgorszy nie jest wyciek pesel czy maila. Najgorszy jest wyciek danych chorobowych. Nie zdziwcie się jak przez to dostaniecie odmowę przyjęcia do pracy czy zawarcia ubezpieczenia, choć wam oficjalnie nikt tego nie powie. I tego nie można sobie zastrzec. Jakoś nie mówią jak to można sobie naprawić.
@09:08, 09.09.2026
0
3
Wykradnijmy jeszcze dane Niebieskiej Karty, pleace
Adam19:52, 14.09.2026
0
0
Państwo paździerzowe. Obojętnie kto rządzi, to nie potrafią kraju i obywatela obronić. Banda jełopów!
Użytkowniku, pamiętaj, że w Internecie nie jesteś anonimowy. Ponosisz odpowiedzialność za treści zamieszczane na portalu haloursynow.pl. Dodanie opinii jest równoznaczne z akceptacją Regulaminu portalu. Jeśli zauważyłeś, że któraś opinia łamie prawo lub dobry obyczaj - powiadom nas [email protected] lub użyj przycisku Zgłoś komentarz
Gdy metro staje, Ursynów czeka. ZTM: Planu nie ma
Gdyby pozostawić rezerwę autobusow na awarie metra - to natychmiast pojawiłyby się wnioski aby te autobusy nie stały bezczynnie, a je wykorzystać na "normalnych" liniach (gdzie zawsze ich brakuje)
Albwu
21:19, 2026-11-09
Szykuje się remont na Belgradzkiej. Wielkie zmiany!
Jak zwykle zastosowano najwygodniejsze rozwiązanie, ale dla burmistrza. Co tam mieszkańcy. A można to było zrobić inaczej na wiele sposobów. Ale szkodnik wsadzi nam kolejny trawnik.
Boom
19:48, 2026-11-09
Gdy metro staje, Ursynów czeka. ZTM: Planu nie ma
Bo ZTM upiera się dawać linie zastępcze na jak najkrótszy odcinek, w zasadzie tylko ten wyłączony z ruchu metra, oczywiście wiąże się to z licznymi, ulubionymi przez urzędników przesiadkami, zamiast zrobić linie zastępcze dłuższe, co byłoby dla ludzi wygodniejsze. W Wiedniu jest coś takiego jak Badner Bahn, taki ni to pociąg, ni to tramwaj, którym z centrum Wiednia można dojechać do oddalonych o 30 km wód. Co dla nas ciekawe, w nocy ta linia zamienia się w autobusową, tj. wzdłuż torów rozmieszczone są przystanki autobusowe i w nocy kursują tam autobusy z tym samym emblematem, co Badner Bahn. Gdyby coś podobnego zrobić u nas z metrem, nie byłoby kłopotu. Niechby to nawet były ze 2 linie autobusowe wzdłuż 1 linii metra, o nieco nakładających się, np. w centrum, trasach. Może ze 3 linie. Wówczas postępowanie w sytuacjach awaryjnych byłoby oczywiste - uruchamiałoby się taką linię. Jakoś w cywilizowany sposób da się problem rozwiązać.
Docent marcowy
19:33, 2026-11-09
Szykuje się remont na Belgradzkiej. Wielkie zmiany!
Ta ulica ma tak znikomy ruch na tym odcinku, że mogliby jeden z pasów przeznaczyć na parking równoległy jak na odcinku Lanciego-Rosoła. Zresztą za Braci Wagów i tak samochody tam stoją...
Grigor
16:54, 2026-11-09